

WordPress permet de créer des sites vitrines, des blogs et des boutiques en ligne très complètes. Mais comme n’importe quel outil largement utilisé, il peut aussi devenir une cible pour les tentatives d’intrusion, les robots automatisés, le spam ou l’exploitation de failles connues.
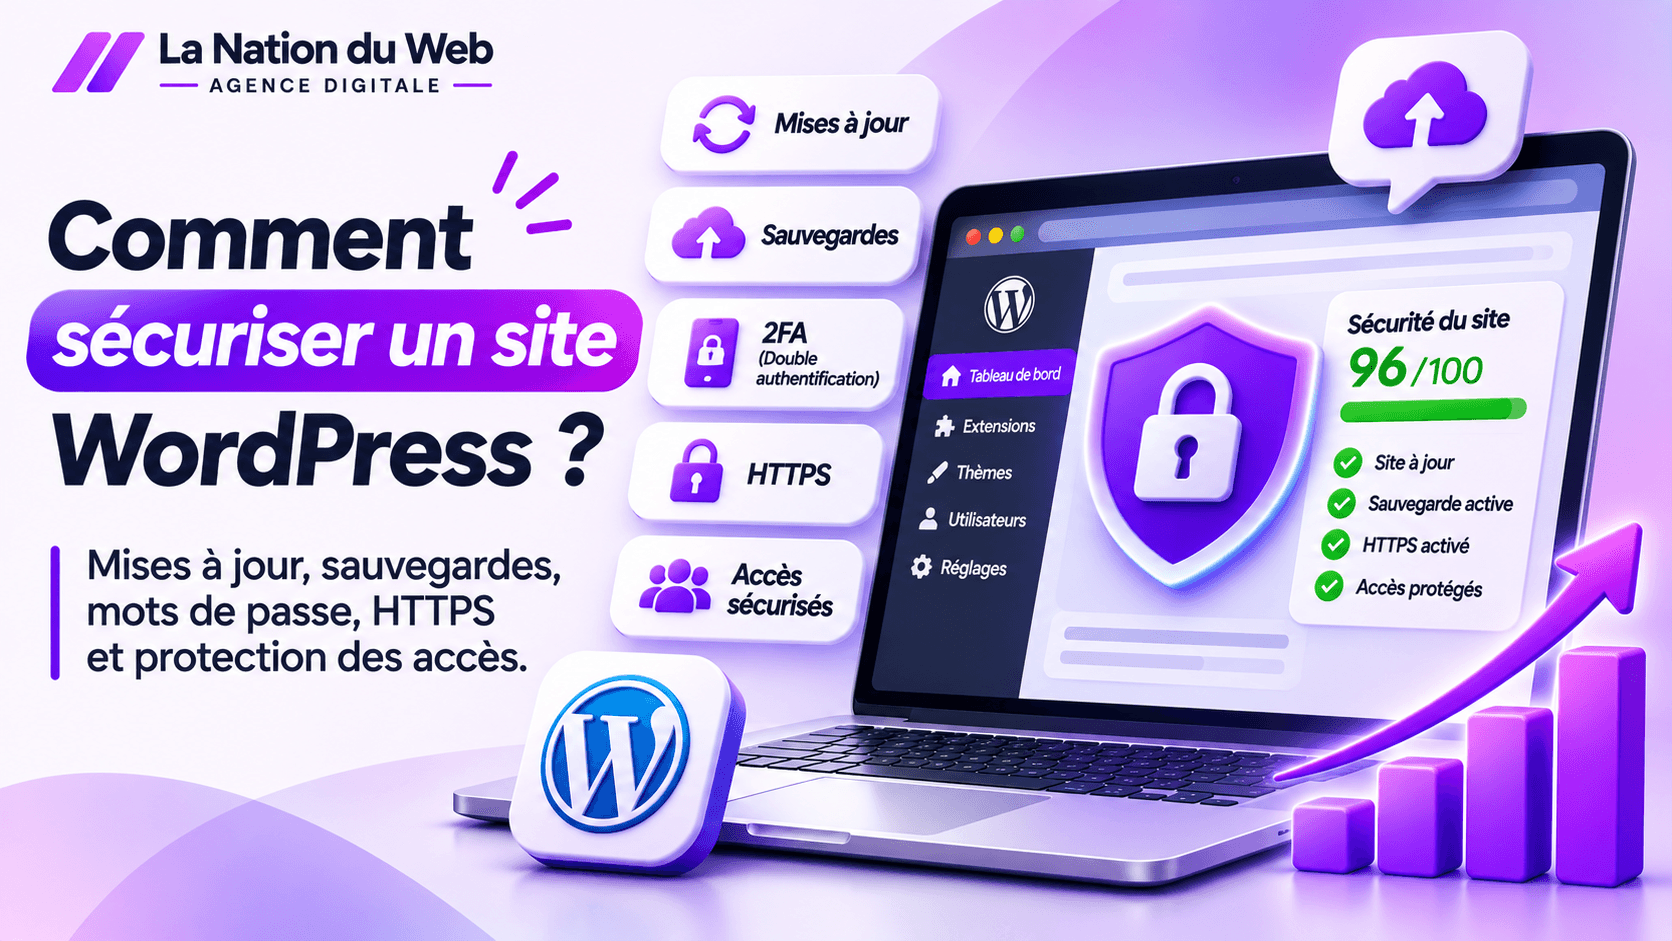
La sécurité d’un site WordPress ne repose pas sur une seule extension ou sur un réglage magique. Elle dépend surtout d’un ensemble de bonnes pratiques : mises à jour, sauvegardes, gestion des accès, hébergement, surveillance et maintenance régulière.
Voici les principaux points à vérifier pour sécuriser un site WordPress et réduire les risques de piratage, de perte de données ou d’indisponibilité.
Pourquoi faut-il sécuriser un site WordPress ?
Un site internet contient souvent beaucoup plus d’informations qu’on ne l’imagine.
Il peut notamment stocker :
- des comptes utilisateurs ;
- des formulaires de contact ;
- des données clients ;
- des commandes ;
- des contenus professionnels ;
- des accès administrateurs ;
- des informations liées à des extensions ou services externes.
Une compromission peut donc entraîner des conséquences importantes : site inaccessible, pages modifiées, redirections vers des sites douteux, perte de données ou atteinte à l’image de l’entreprise.
La sécurité doit donc être prévue dès la création du site puis entretenue dans le temps. Si vous êtes encore en phase de conception, notre guide sur la création d’un site réellement utile à son entreprise permet également d’intégrer la maintenance et les accès dès le début du projet.
1. Maintenez WordPress à jour
La première règle est simple : évitez de laisser WordPress, votre thème ou vos extensions avec plusieurs versions de retard.
Les mises à jour peuvent apporter :
- de nouvelles fonctionnalités ;
- des corrections de bugs ;
- des améliorations de compatibilité ;
- des correctifs de sécurité.
Lorsqu’une vulnérabilité devient connue publiquement, les sites qui utilisent encore une ancienne version peuvent devenir plus faciles à identifier et à attaquer.
Avant une mise à jour importante, effectuez cependant une sauvegarde afin de pouvoir revenir en arrière en cas d’incompatibilité.
2. Supprimez les extensions et thèmes inutilisés
Une extension désactivée reste présente sur le serveur tant qu’elle n’est pas supprimée.
Si vous n’utilisez plus une extension ou un ancien thème, demandez-vous s’il existe encore une raison de le conserver.
Réduire le nombre d’éléments installés permet également de simplifier la maintenance du site.
Faites régulièrement le tri entre :
- les extensions réellement utilisées ;
- les extensions remplacées par une autre solution ;
- les thèmes de test ;
- les outils installés temporairement.
Ce nettoyage peut aussi contribuer aux performances. Sur ce point, consultez également notre article consacré à l’amélioration de la vitesse d’un site internet.
3. Utilisez des mots de passe réellement solides
Un mot de passe administrateur ne doit pas être choisi parce qu’il est facile à retenir.
Évitez notamment :
- le nom de l’entreprise suivi d’une année ;
- le prénom d’un collaborateur ;
- des suites comme 123456 ;
- le même mot de passe que pour votre messagerie ;
- un mot de passe partagé entre plusieurs personnes.
Utilisez des mots de passe longs et uniques, idéalement générés et stockés dans un gestionnaire de mots de passe.
Chaque collaborateur doit disposer de son propre compte lorsque plusieurs personnes administrent le site.
4. Activez l’authentification à deux facteurs
L’authentification à deux facteurs ajoute une vérification supplémentaire après le mot de passe.
Même si un identifiant et un mot de passe sont compromis, un attaquant ne peut pas nécessairement se connecter sans cette deuxième validation.
Cette protection est particulièrement importante pour :
- les comptes administrateurs ;
- les comptes ayant accès aux commandes ;
- les responsables techniques ;
- les utilisateurs ayant des droits élevés.
5. Limitez les droits des utilisateurs
Tous les utilisateurs WordPress n’ont pas besoin d’être administrateurs.
Attribuez uniquement les permissions nécessaires au travail de chacun.
Une personne qui rédige des articles n’a généralement pas besoin de pouvoir installer une extension ou modifier les réglages techniques du site.
Cette logique permet de réduire les risques liés :
- aux erreurs de manipulation ;
- à un compte compromis ;
- au départ d’un collaborateur ;
- aux accès accordés à d’anciens prestataires.
Supprimez ou désactivez également les comptes qui ne sont plus utilisés.
6. Effectuez des sauvegardes régulières
La sauvegarde constitue l’un des éléments les plus importants d’une stratégie de sécurité.
Elle ne bloque pas directement une attaque, mais elle peut permettre de restaurer le site après :
- une mauvaise mise à jour ;
- une erreur humaine ;
- un problème serveur ;
- une suppression accidentelle ;
- une compromission.
Une sauvegarde sérieuse doit idéalement inclure :
- les fichiers du site ;
- la base de données ;
- les médias ;
- les configurations importantes.
Évitez de conserver votre unique sauvegarde sur le même serveur que le site.
Si le serveur rencontre un problème important, vous pourriez perdre à la fois le site et sa sauvegarde.
7. Vérifiez que les sauvegardes peuvent réellement être restaurées
Une sauvegarde n’est utile que si elle fonctionne.
Il est donc important de tester ponctuellement le processus de restauration.
Vérifiez notamment :
- que les fichiers sont bien présents ;
- que la base de données est exploitable ;
- que les sauvegardes ne sont pas corrompues ;
- que vous savez comment effectuer la restauration.
Attendre une panne pour découvrir que la dernière sauvegarde date de plusieurs mois est une situation à éviter.
8. Utilisez HTTPS
Un site professionnel doit être accessible en HTTPS.
Le certificat SSL/TLS permet de chiffrer les échanges entre le navigateur du visiteur et le serveur.
Il est particulièrement important lorsque le site transmet :
- des identifiants ;
- des formulaires ;
- des informations personnelles ;
- des données liées à une commande.
Vérifiez également qu’une seule version principale du site est utilisée et que les anciennes adresses HTTP redirigent correctement vers HTTPS.
9. Choisissez un hébergement correctement maintenu
La sécurité WordPress ne dépend pas uniquement de WordPress.
Le serveur et son environnement technique ont également un rôle important.
Un hébergement sérieux doit notamment permettre :
- l’utilisation de versions maintenues de PHP ;
- une configuration serveur correcte ;
- des sauvegardes adaptées ;
- la gestion du HTTPS ;
- une surveillance minimale de l’infrastructure.
Les performances et la sécurité sont souvent liées à la qualité de l’environnement technique.
10. Protégez la page de connexion
La page de connexion WordPress reçoit souvent des tentatives automatisées.
Plusieurs mesures peuvent réduire les risques :
- limiter les tentatives répétées ;
- activer l’authentification à deux facteurs ;
- utiliser des mots de passe uniques ;
- bloquer certaines activités anormales ;
- surveiller les connexions suspectes.
Changer uniquement l’adresse de connexion ne doit pas être considéré comme une protection suffisante.
Cela peut réduire certains robots automatisés, mais ne remplace pas de vraies mesures de sécurité.
11. Installez uniquement des extensions fiables
Avant d’ajouter une extension WordPress, posez-vous plusieurs questions :
- est-elle toujours maintenue ?
- est-elle compatible avec votre version de WordPress ?
- est-elle réellement nécessaire ?
- est-elle régulièrement mise à jour ?
- existe-t-il déjà une autre extension réalisant la même fonction ?
Évitez particulièrement les thèmes ou extensions premium obtenus depuis des sources non officielles.
Un fichier modifié peut contenir du code malveillant sans que cela soit visible depuis l’administration.
12. Surveillez régulièrement le fonctionnement du site
Un problème de sécurité n’est pas toujours immédiatement visible.
Surveillez régulièrement :
- les nouveaux comptes administrateurs ;
- les extensions installées ;
- les modifications inhabituelles ;
- les pages inconnues ;
- les redirections étranges ;
- les erreurs serveur ;
- le fonctionnement des formulaires.
Une vérification régulière permet d’identifier plus rapidement un comportement anormal.
Comment savoir si un site WordPress a été piraté ?
Certains signes peuvent indiquer une compromission :
- des pages inconnues apparaissent sur le site ;
- les visiteurs sont redirigés ailleurs ;
- un nouvel administrateur apparaît sans explication ;
- des fichiers ont été modifiés ;
- le site devient soudainement très lent ;
- des avertissements de sécurité apparaissent dans le navigateur ;
- des emails inhabituels sont envoyés depuis le serveur.
Une baisse de performance ne signifie cependant pas automatiquement qu’un site a été piraté. Avant de conclure, analysez également les causes techniques. Notre guide sur les problèmes de vitesse d’un site peut vous aider à distinguer un simple ralentissement d’une anomalie plus sérieuse.
Que faire si votre site WordPress est piraté ?
Évitez de modifier des fichiers au hasard.
Commencez par sécuriser les accès et déterminer l’étendue du problème.
Les principales actions peuvent inclure :
- mettre temporairement le site à l’abri si nécessaire ;
- changer les identifiants compromis ;
- vérifier les comptes administrateurs ;
- identifier les fichiers ou extensions affectés ;
- restaurer une sauvegarde saine si cela est pertinent ;
- mettre à jour WordPress, le thème et les extensions ;
- rechercher l’origine de la faille avant de remettre le site en ligne.
Restaurer une ancienne sauvegarde sans corriger la vulnérabilité initiale peut simplement permettre au problème de revenir.
Sécurité et performance : faut-il installer plusieurs extensions ?
Empiler les extensions de sécurité n’est pas forcément une bonne idée.
Deux outils peuvent surveiller les mêmes éléments, provoquer des conflits ou ajouter des traitements inutiles.
Choisissez une solution adaptée à votre site et configurez-la correctement.
La performance reste également importante pour l’expérience des visiteurs. Vous pouvez compléter votre maintenance avec nos conseils pour améliorer l’expérience de votre site sur smartphone.
La sécurité WordPress influence-t-elle le SEO ?
La sécurité n’est pas seulement un sujet technique.
Un site compromis peut rencontrer des conséquences indirectes importantes pour sa visibilité :
- pages indésirables indexées ;
- redirections ;
- indisponibilité ;
- contenus modifiés ;
- mauvaise expérience utilisateur.
Si votre site connaît déjà des problèmes d’indexation ou de visibilité, un audit SEO complet permet également de vérifier les aspects techniques pouvant affecter les pages importantes.
Faut-il utiliser un plugin de sécurité WordPress ?
Un plugin de sécurité peut être utile pour centraliser certaines fonctions comme :
- la surveillance des connexions ;
- la limitation des tentatives ;
- certaines alertes ;
- le contrôle de fichiers ;
- certaines règles de blocage.
Mais l’installation d’un plugin ne remplace pas :
- les mises à jour ;
- les sauvegardes ;
- les bons mots de passe ;
- la gestion des accès ;
- un hébergement correctement administré.
À quelle fréquence faut-il maintenir un site WordPress ?
La maintenance doit être régulière.
Il est préférable de vérifier fréquemment :
- les mises à jour disponibles ;
- les sauvegardes ;
- le bon fonctionnement des formulaires ;
- les comptes utilisateurs ;
- les alertes éventuelles ;
- les performances générales.
Un site professionnel ne devrait pas rester plusieurs mois sans aucune vérification technique.
Checklist pour sécuriser un site WordPress
| Vérification | À contrôler |
|---|---|
| WordPress | Version maintenue et à jour |
| Extensions | Mises à jour et suppression des extensions inutiles |
| Thème | Thème maintenu et correctement mis à jour |
| Comptes | Droits limités et anciens comptes supprimés |
| Connexion | Mots de passe uniques et authentification renforcée |
| Sauvegardes | Régulières, externes et testées |
| HTTPS | Certificat actif et redirections correctes |
| Surveillance | Contrôle régulier des anomalies |
Comment sécuriser un site WordPress : ce qu’il faut retenir
La meilleure protection repose sur plusieurs couches de sécurité.
Pour sécuriser WordPress, commencez par :
- maintenir le site à jour ;
- supprimer les composants inutiles ;
- renforcer les mots de passe ;
- activer l’authentification à deux facteurs ;
- limiter les droits des comptes ;
- effectuer des sauvegardes régulières ;
- utiliser HTTPS ;
- choisir un hébergement fiable ;
- surveiller le site dans le temps.
La sécurité n’est jamais définitive. Un site doit être entretenu et surveillé tout au long de sa vie.
FAQ sur la sécurité WordPress
WordPress est-il sécurisé ?
WordPress peut être utilisé de manière sécurisée lorsqu’il est correctement maintenu. Les principaux risques viennent souvent de composants obsolètes, d’identifiants faibles ou d’une mauvaise gestion des accès.
Quelle est la meilleure protection pour WordPress ?
Il n’existe pas une seule protection suffisante. Combinez mises à jour, sauvegardes, mots de passe uniques, authentification à deux facteurs, gestion des droits et surveillance.
Faut-il changer l’adresse de connexion WordPress ?
Cela peut réduire certains essais automatisés, mais cette mesure ne doit pas remplacer les protections essentielles comme les mots de passe solides et l’authentification renforcée.
À quelle fréquence faut-il sauvegarder WordPress ?
La fréquence dépend du rythme de modification du site. Une boutique recevant des commandes quotidiennement doit être sauvegardée beaucoup plus souvent qu’un petit site vitrine rarement modifié.
Comment savoir si une extension WordPress est fiable ?
Vérifiez notamment qu’elle est toujours maintenue, compatible avec votre version de WordPress et obtenue depuis une source fiable.
Que faire après le piratage d’un site WordPress ?
Il faut sécuriser les accès, analyser l’origine de la compromission, nettoyer ou restaurer le site puis corriger la vulnérabilité avant de reprendre un fonctionnement normal.
Maintenir un site WordPress fiable dans le temps
Un site professionnel ne doit pas seulement être esthétique au moment de sa mise en ligne. Il doit rester fonctionnel, rapide et sécurisé.
Chez La Nation du Web, nous accompagnons les entreprises dans la création, la maintenance et l’évolution de leurs sites internet.
Une bonne maintenance permet de réduire les risques techniques et de conserver un site capable de soutenir durablement votre activité.